Standard

CMDB und Abhängigkeitskarte

  • 34 Klassen: Dienste, Anwendungen, Datenbanken, VMs (VMware, Hyper-V, Azure Stack Hub, OpenShift Virtualization, öffentliche Clouds), IBM Power, physische Server, Container, Speicher, SAN, Netzwerk, OT
  • Discovery-API, CSV- und Excel-Import, manuelle Erstellung
  • Versionen und Geschichte jeder Änderung: wer, wann, was und von wo
  • Datenqualitäts- und Inkonsistenzprüfungen
  • Geschichtete Abhängigkeitskarte, Ausfall-Simulation, einzelne Fehlerpunkte und Redundanzgruppen
  • BS, Software- und Hardware-Lebenszyklus
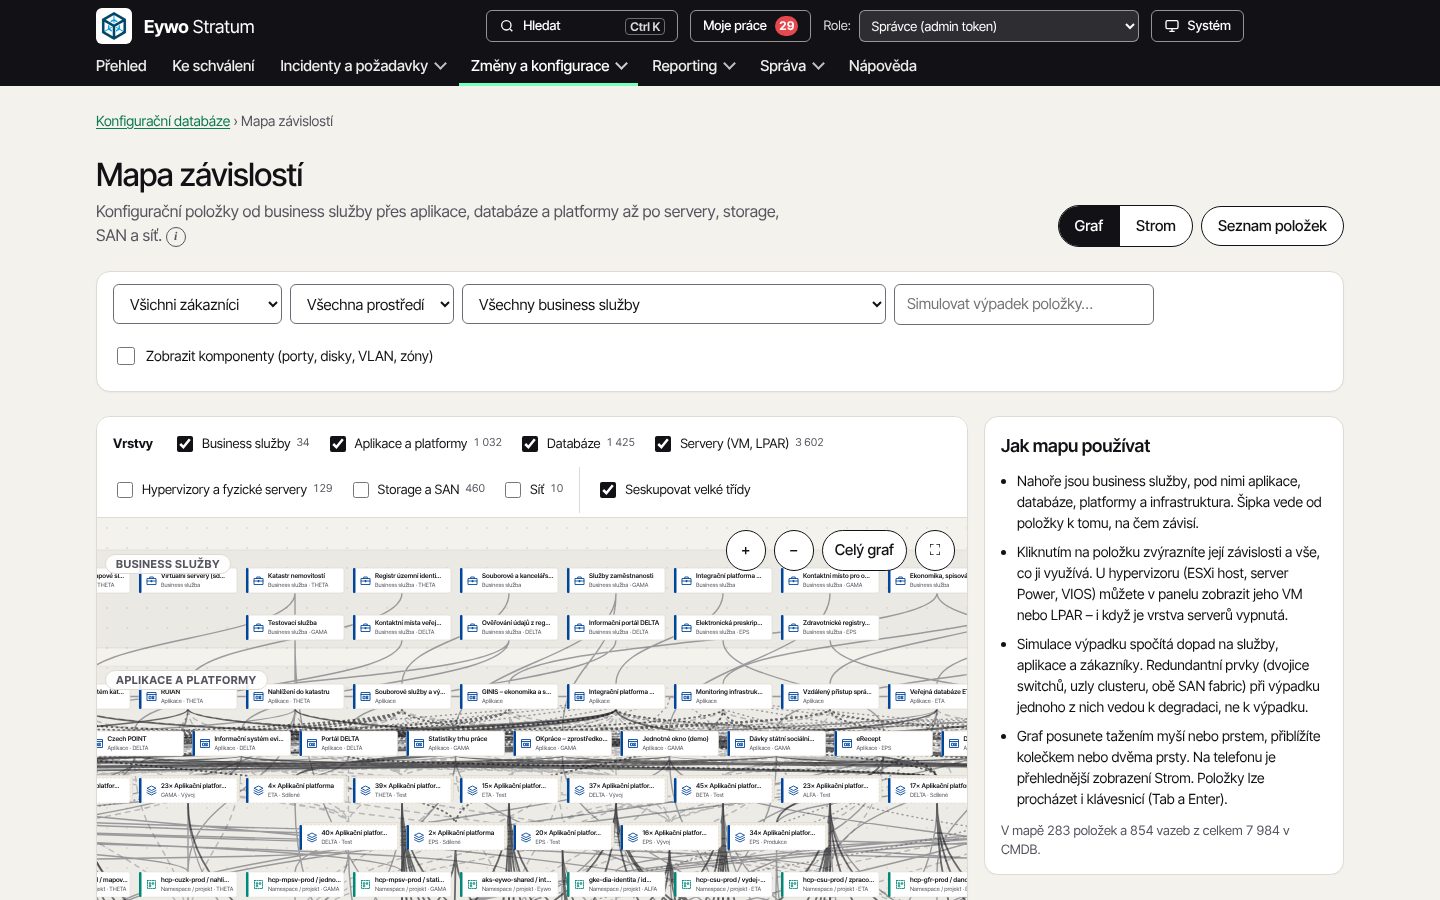
Illustrativer Screenshot: CMDB und Abhängigkeitskarte
Standard

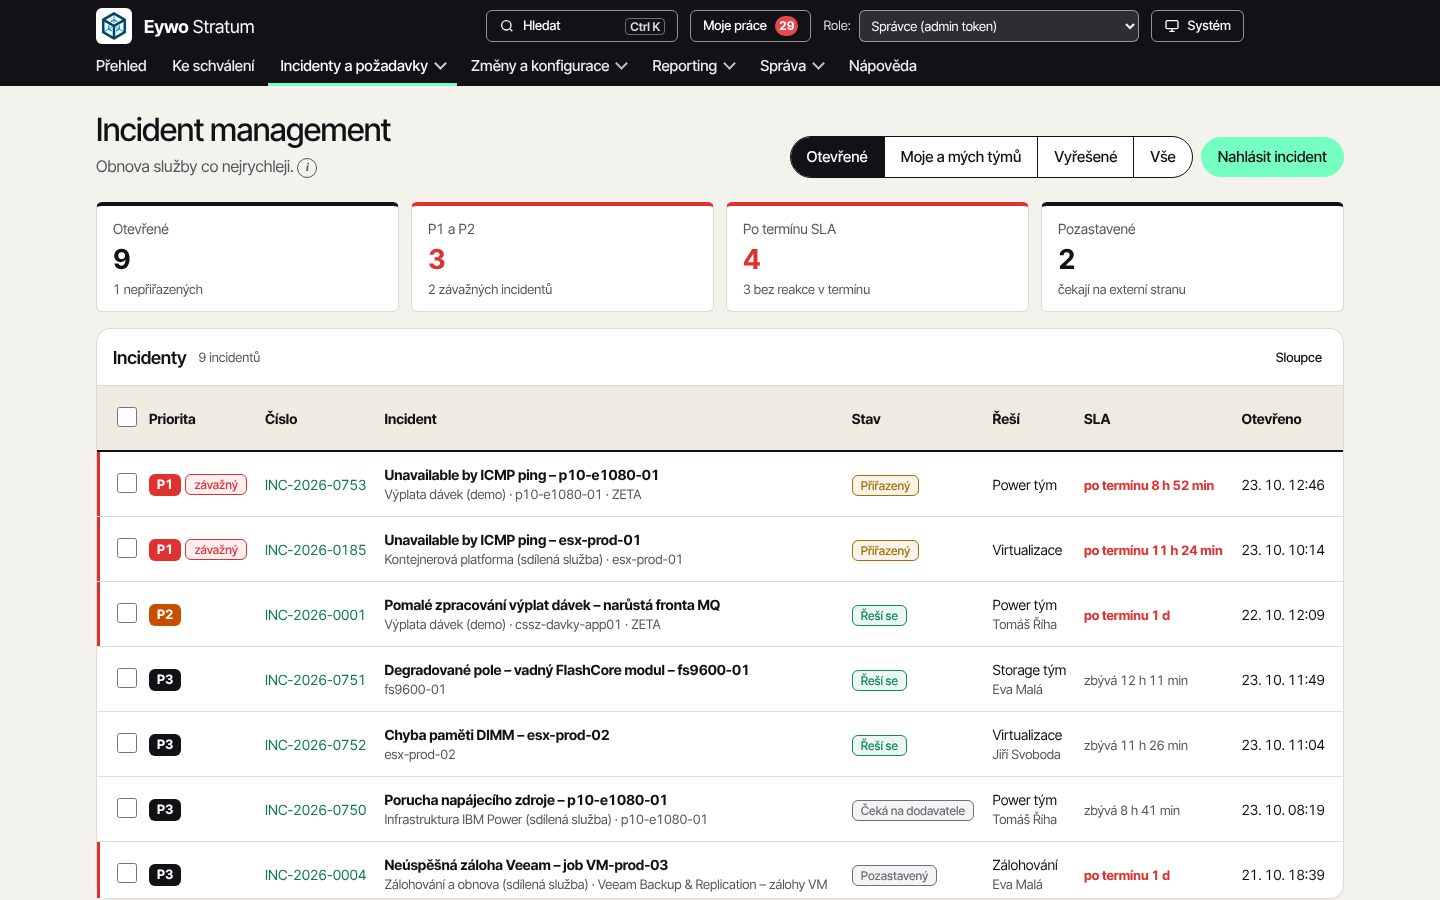
Incidents und Requests

  • Der betroffene Dienst, die Auswirkungen und das Resolver-Team werden aus dem CMDB-Element vorgeschlagen
  • Priorität basierend auf Auswirkung und Dringlichkeit, große Incidents
  • Anfragekatalog mit Formularen, Genehmigung, Fälligkeitsdaten und Erfüllungschritten
  • Eine Anfrage, die die Infrastruktur ändert, wird als Change fortgesetzt
  • Konfigurierbarer Workflow: Zustände, Übergänge und Berechtigungen
Illustrativer Screenshot: Incidents und Requests
Standard

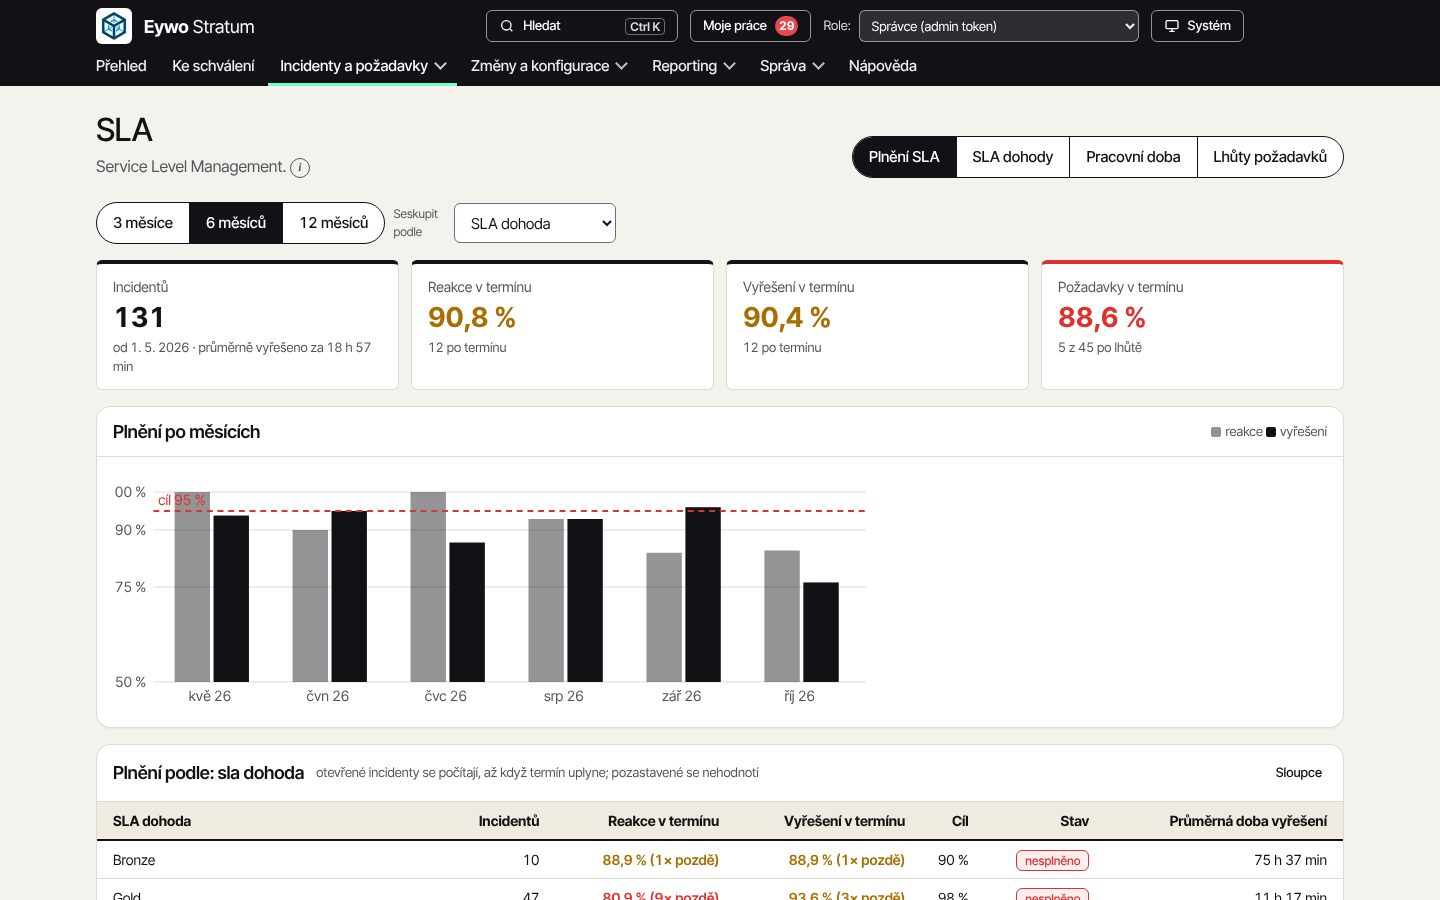
SLAs und Geschäftszeiten

  • Reaktions- und Auflösung-SLAs in Geschäftszeiten mit Kalendern und Feiertagen
  • Pause, Service-, Kunden- und Standard-SLAs
  • Monatliche SLA-Leistung und Warnungen vor einem Verstoß
Illustrativer Screenshot: SLAs und Geschäftszeiten
Standard

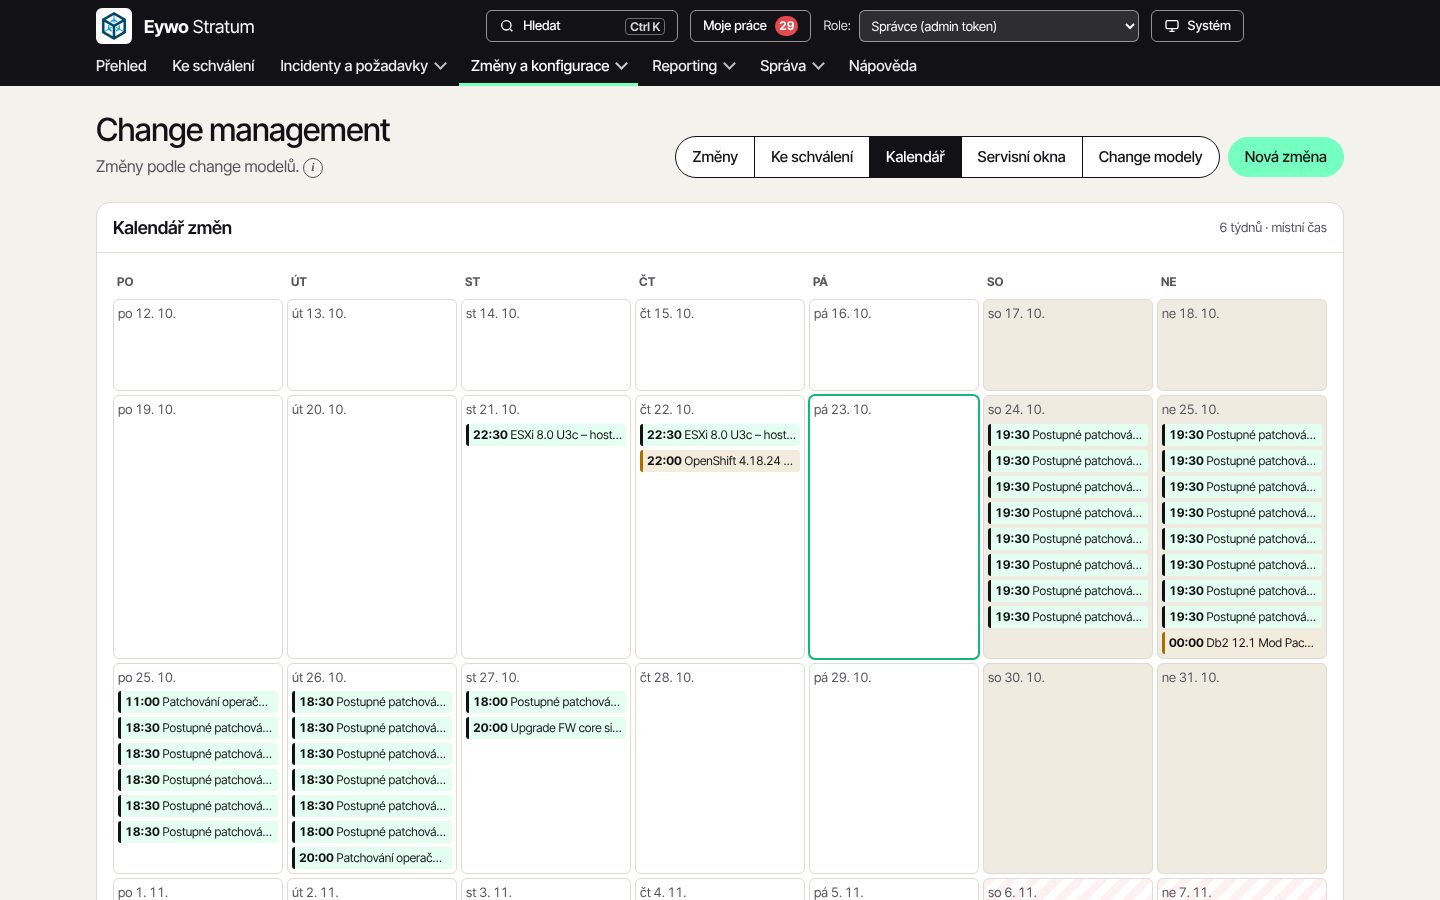
Changes und Wartungsfenster

  • Standard-, Normal- und Notfall-Change-Modelle mit Schritten und Vorlaufzeit
  • Auswirkung vor der Übermittlung berechnet
  • Zeitfenster nur innerhalb von Wartungsfenstern, außerhalb von Change-Freeze und Kollisionen
  • Rollierende Ausführung einzelner Elemente
  • Ausfallgenehmigung durch den Service Owner, Change-Manager, CAB
  • Change-Kalender
Illustrativer Screenshot: Changes und Wartungsfenster
Standard

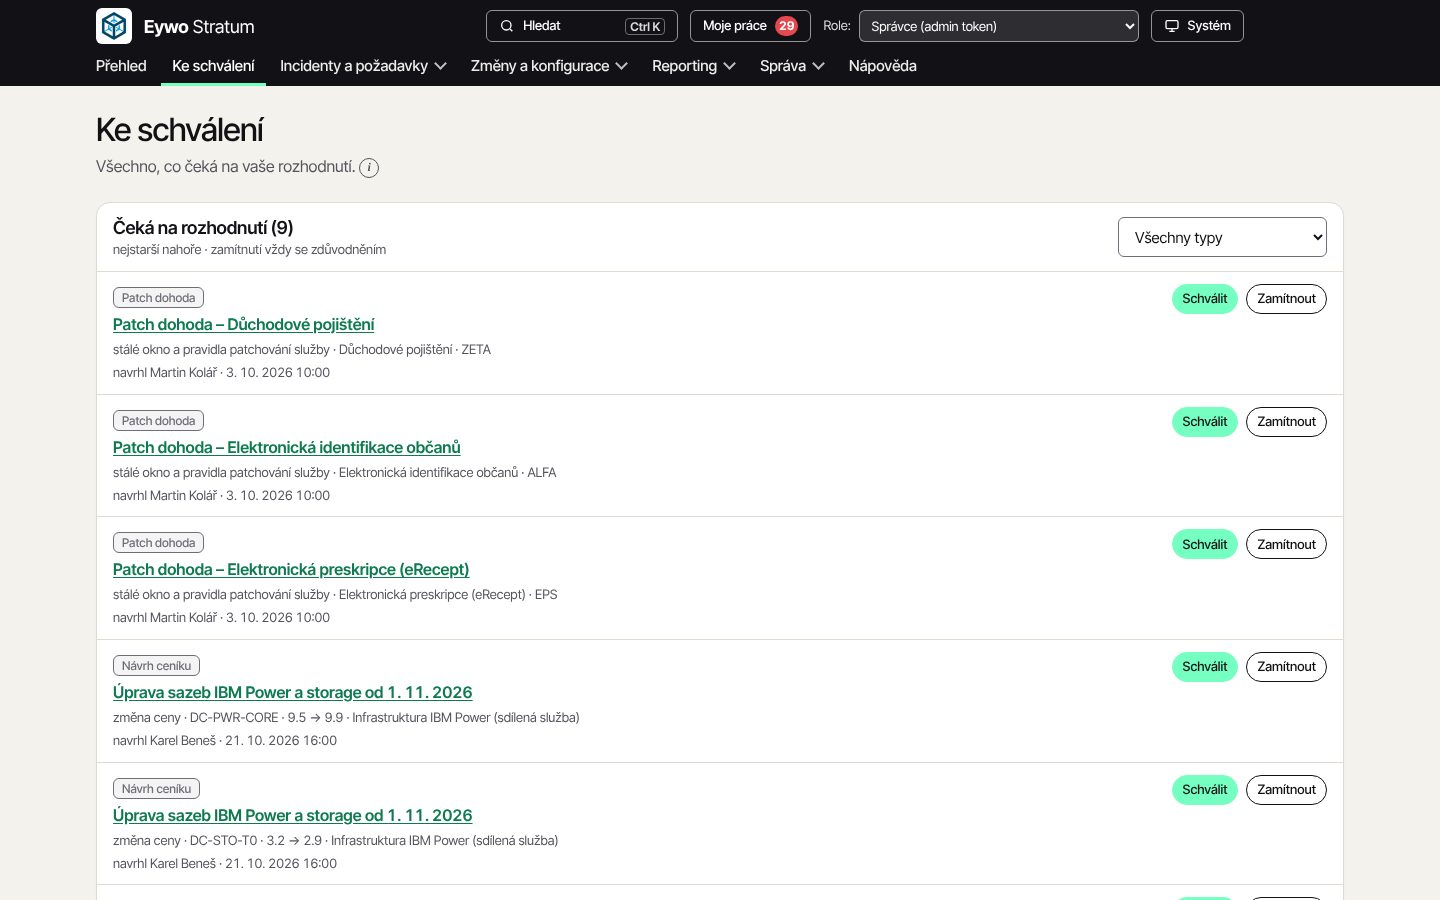
Eine Freigabe-Queue

  • Ausfälle, Anfragen, Preisvorschläge und Patchvereinbarungen an einem Ort
  • Eine Eigentumsregel, Fallback-Approver
  • Jede Ablehnung mit einem Grund
Illustrativer Screenshot: Eine Freigabe-Queue
Business

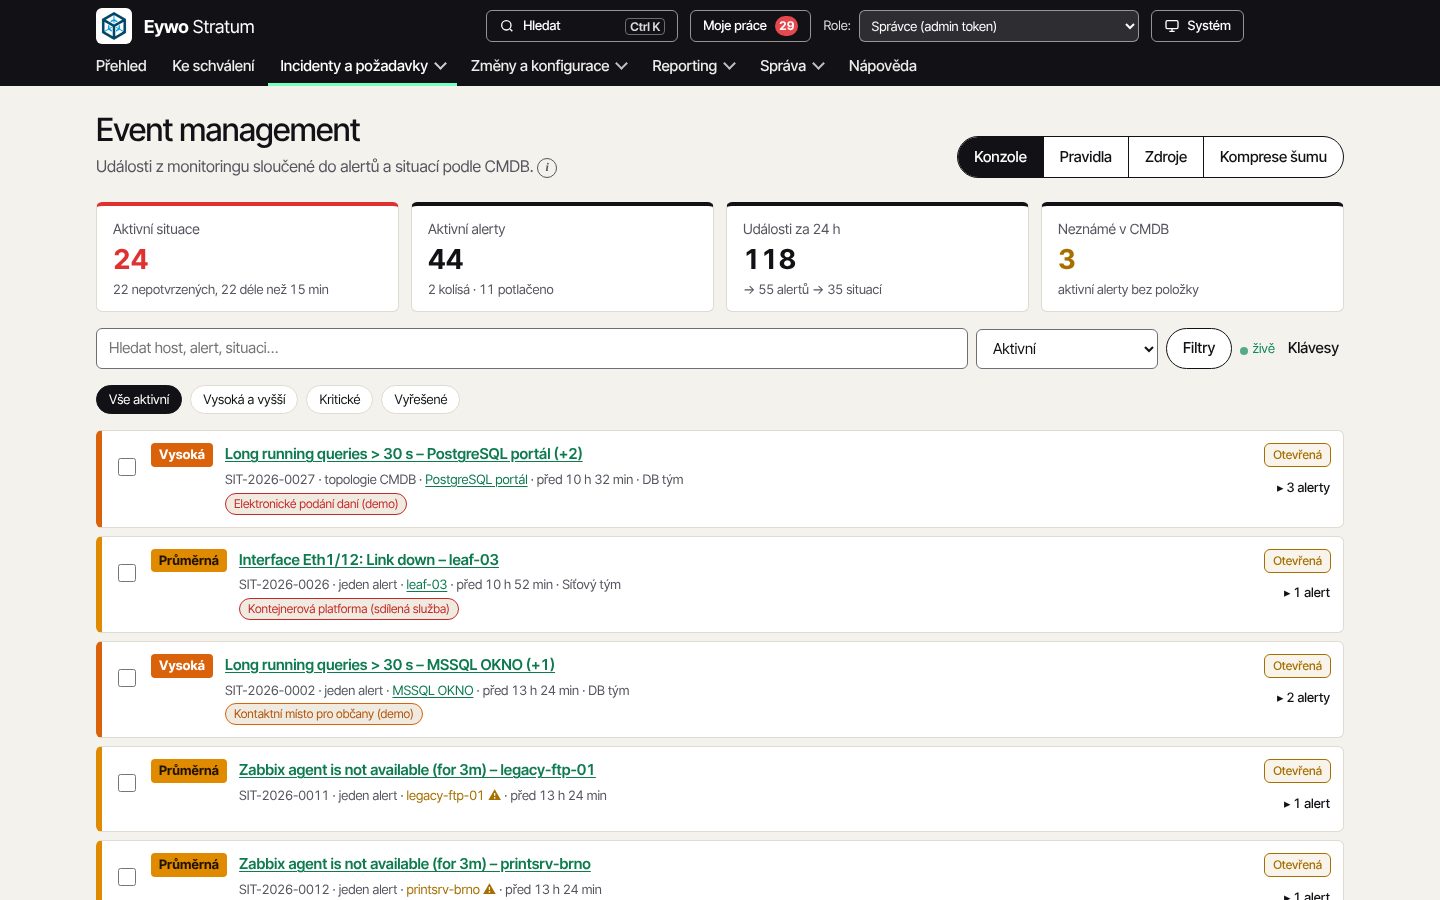
Event-Management

  • Import aus Zabbix, Prometheus/Alertmanager, Checkmk, Grafana und einer API
  • Deduplikation, Flapping, Filterung und Unterdrückung während Changes
  • Situationen nach CMDB-Topologie mit einer wahrscheinlichen Ursache
  • Incident aus einer Situation in einem Schritt oder automatisch
Illustrativer Screenshot: Event-Management
Business

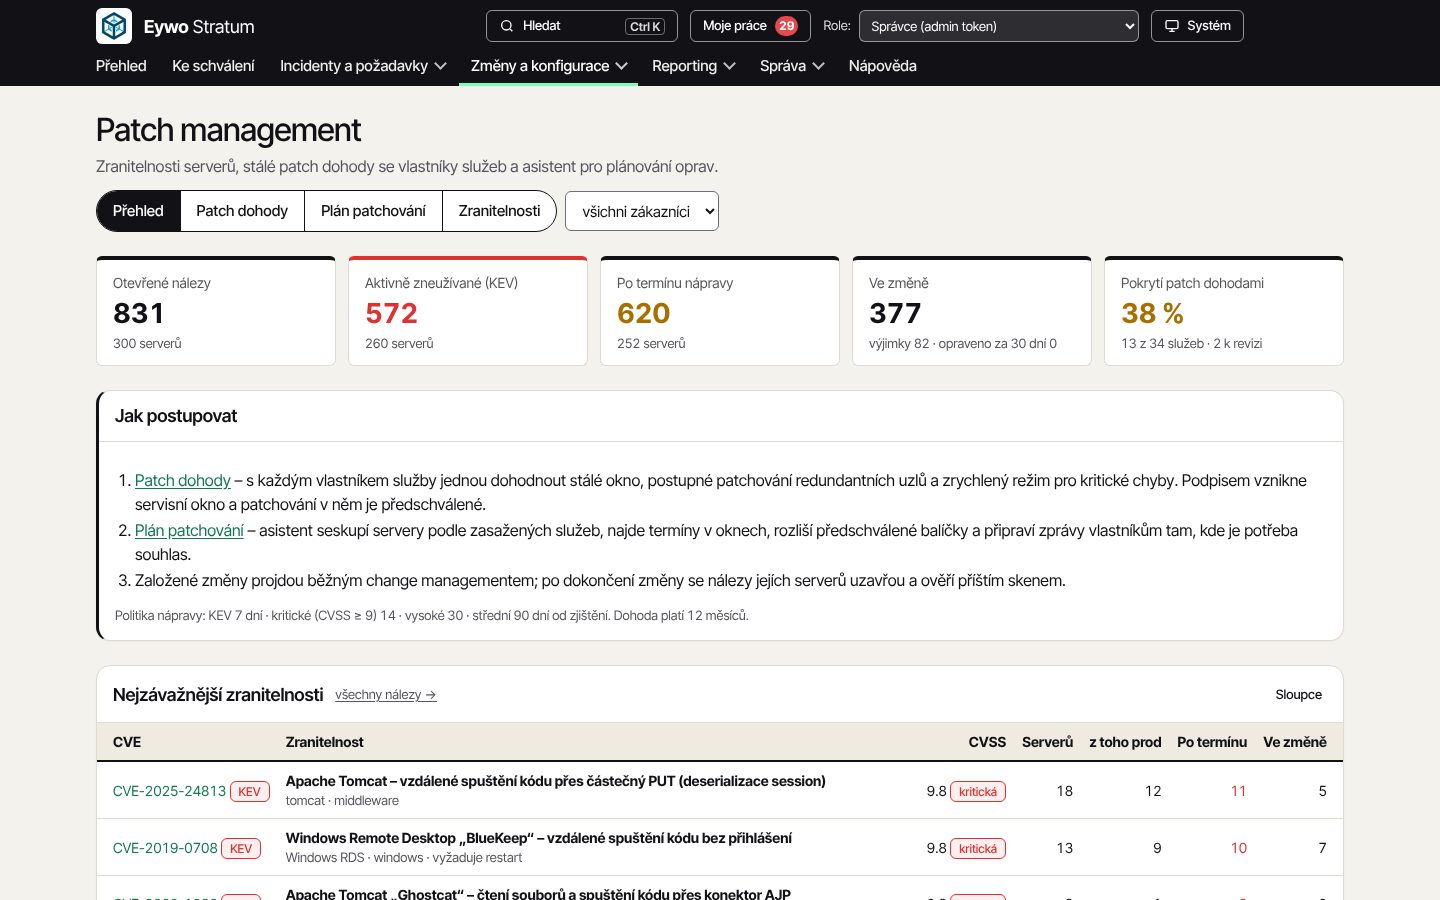
Patch- und Schwachstellenmanagement

  • Import von Scanner-Ergebnissen, Schwachstellen nach Server und Business-Service
  • Aktiv ausgenutzte Schwachstellen und Fristen nach Schweregrad
  • Patch-Vereinbarung: stehendes Fenster, vorab genehmigtes Patching, Express-Modus
  • Wellenpläne und Changes aus dem Plan in einem Schritt
Illustrativer Screenshot: Patch- und Schwachstellenmanagement
Business

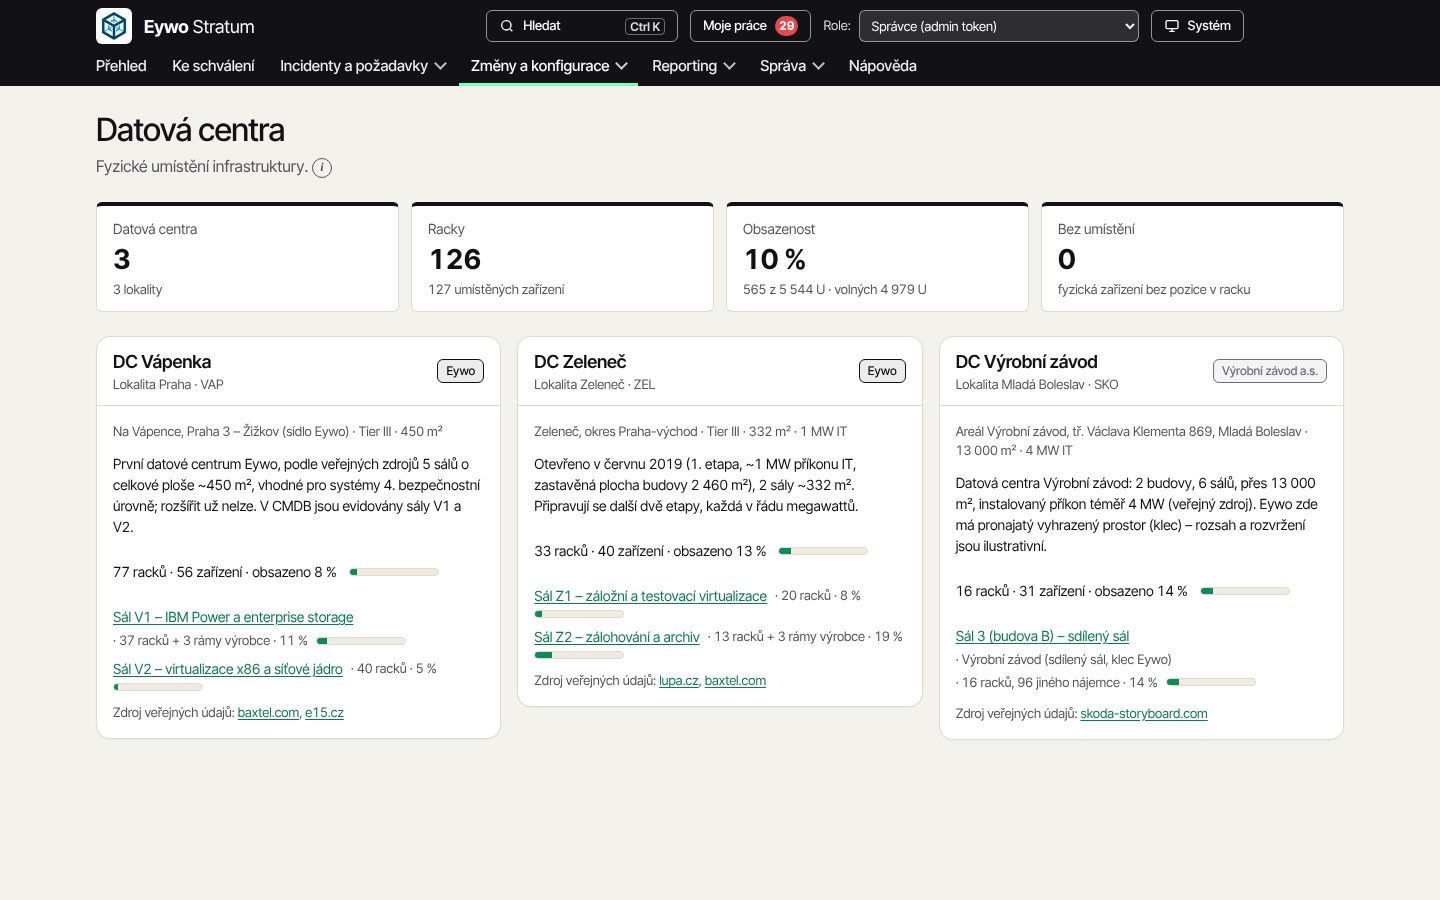
Rechenzentren und Verträge

  • Standort, Rechenzentrum, Raum, Gang, Rack und Höheneinheit im Rack mit Visualisierung
  • Service-Verträge, Deckung von Elementen, Ablaufdaten und Vendor-SLAs
  • Incident-Eskalation an den Vendor gemäß Vertrag
Illustrativer Screenshot: Rechenzentren und Verträge
Business

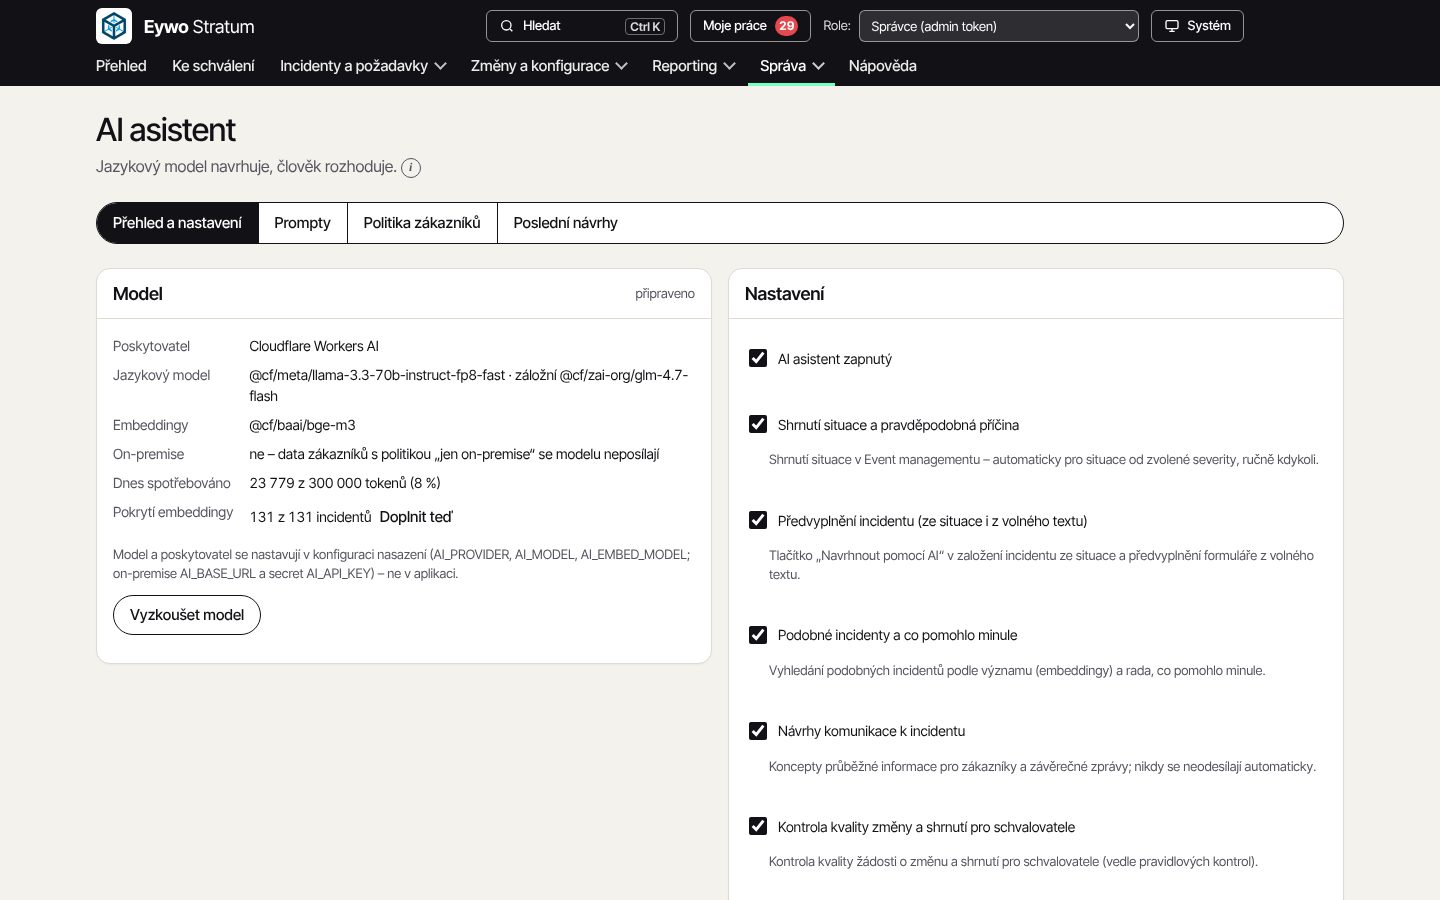
KI-Assistent

  • Incident-Entwürfe aus Situationen und ähnlichen Incidents
  • Entwurf für Kundenkommunikation
  • Change-Überprüfung vor der Freigabe
  • Optional ein On-Premise-Modell. Eine Person entscheidet immer.
Illustrativer Screenshot: KI-Assistent
Enterprise

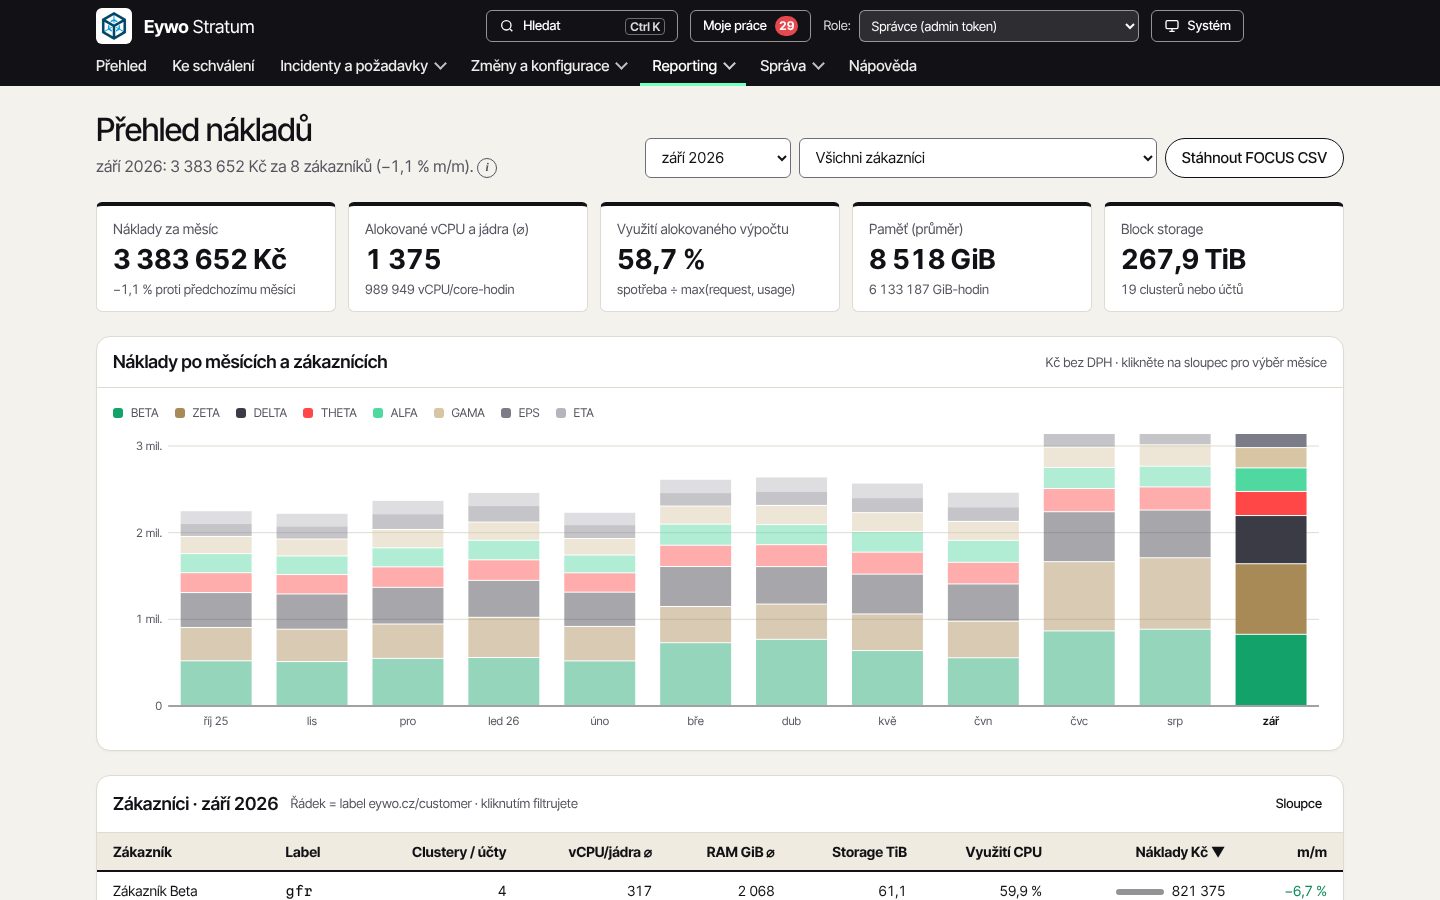
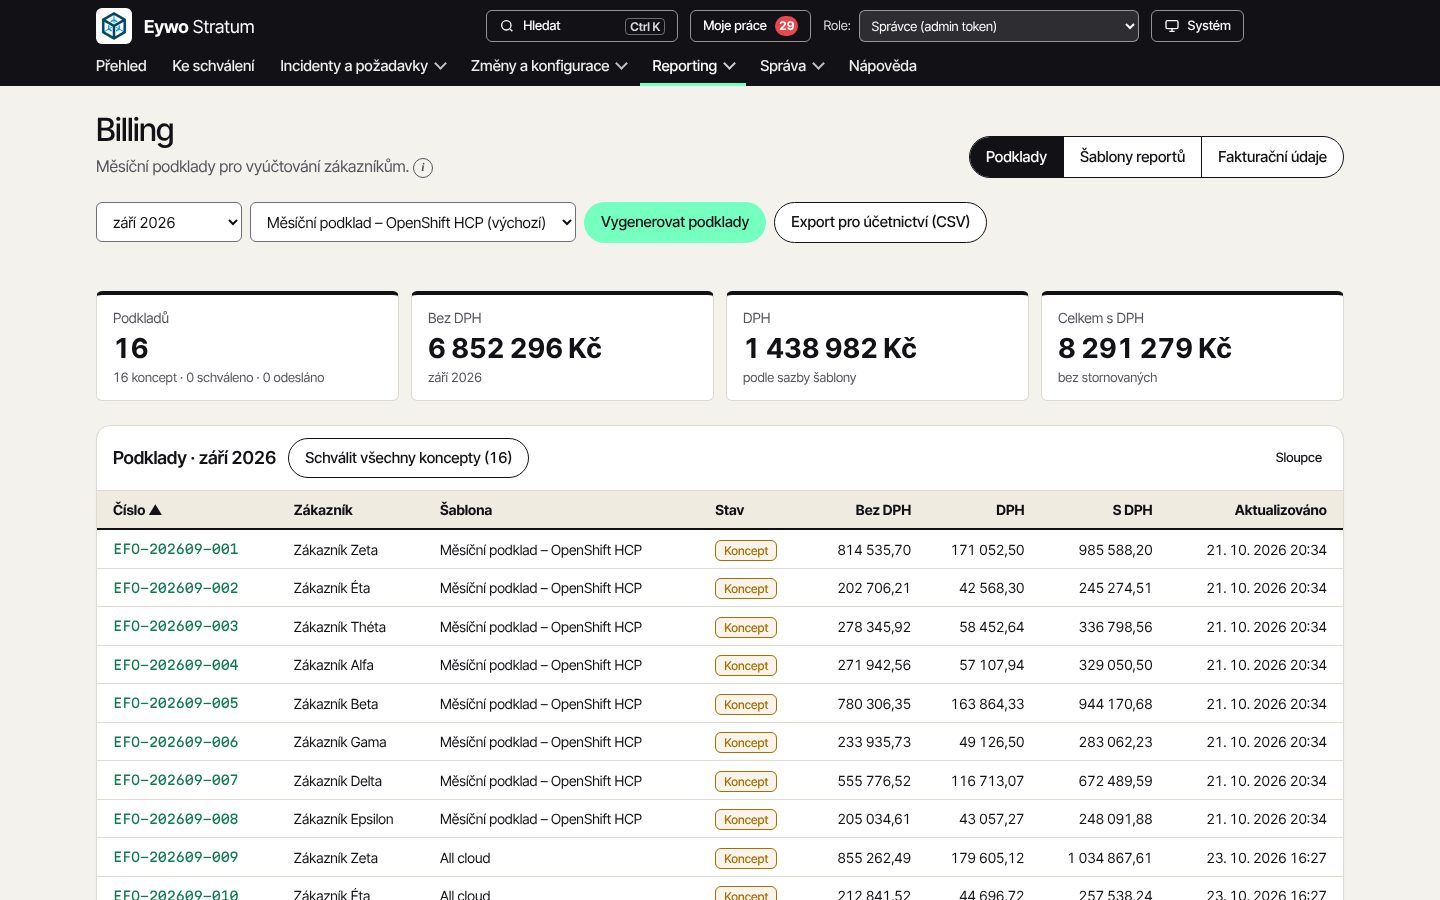
Kosten, Abrechnung und Preisliste

  • FOCUS-Kostenimport, Währungsumrechnung zum CNB-Kurs
  • Kosten nach Kunde, Projekt und Business-Service
  • Pivot-Tabellen und monatliche Abrechnungsdaten
  • Preisliste für Services und Server-Rechner; Preisänderungen vom Service Owner genehmigt
Illustrativer Screenshot: Kosten, Abrechnung und Preisliste
Enterprise

Kunden-Trennung

  • Die Benutzer eines Kunden sehen nur ihre eigenen Daten, einschließlich Kosten
  • Rollen, die auf Kunde, Team oder Element beschränkt sind
  • Synchronisierung mit einer primären CMDB (ServiceNow, SMAX) über externe IDs
Illustrativer Screenshot: Kunden-Trennung
Standard

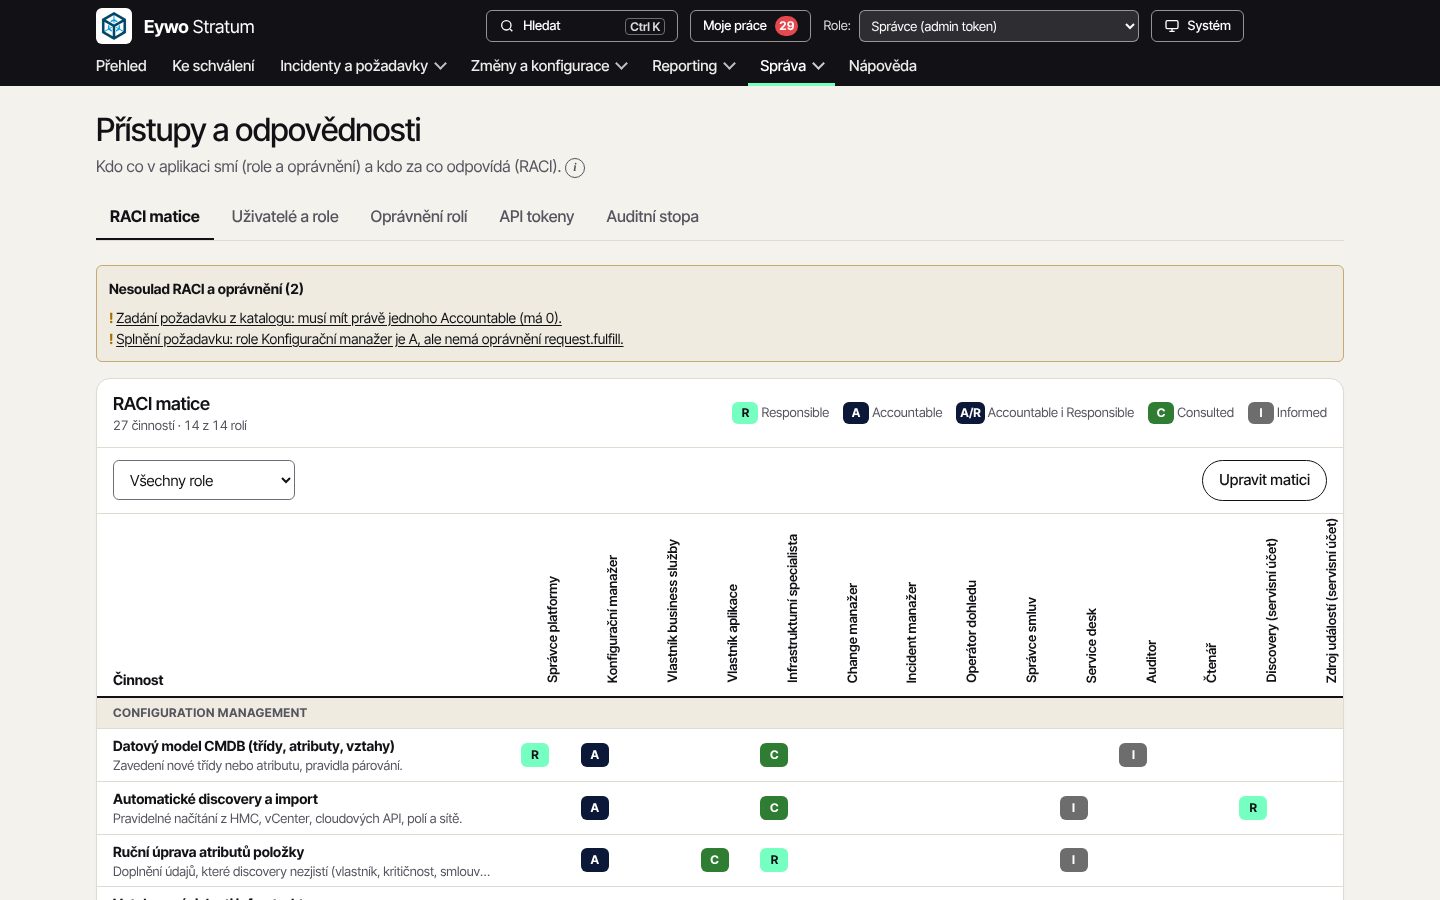
Governance, Sicherheit und Audit

  • 14 beschränkte Rollen, eine RACI-Matrix, die gegen Berechtigungen geprüft wird
  • Single Sign-On und API-Token für Service-Konten
  • Fünfjährige Audit-Protocolle, Vor- und Nachzustand für die Konfiguration
  • E-Mail- und Slack-Benachrichtigungen nach Regeln und Vorlagen
Illustrativer Screenshot: Governance, Sicherheit und Audit
Editionen

Vergleichen Sie die Editionen

Beginnen Sie mit dem, was Sie heute benötigen. Wechseln Sie zu einer höheren Edition, ohne Daten zu migrieren.

FunktionStandardBusinessEnterprise
CMDB, Abhängigkeitskarte, Ausfall-Simulation
Incidents, Requests, Service-Katalog
Changes, Wartungsfenster, Change-Freeze, Kalender
SLAs und Geschäftszeiten
Eine Freigabe-Queue
Rollen, RACI, SSO, fünfjährige Audit-Trail
Excel-Import, Readiness-Check
Event-Management und Situationen–
Patch- und Schwachstellenmanagement–
Rechenzentren und Höheneinheiten im Rack–
Service-Verträge und Anbieter–
KI-Assistent–
FOCUS-Kosten, Abrechnung, Preisliste––
Kunden-Daten-Trennung––
Synchronisierung mit einer primären CMDB––
Prioritätsunterstützung––
Nächster Schritt

Beginnen Sie mit einem Pilotprojekt in einem Bereich.

Wählen Sie einen Kunden oder eine Abteilung und deren wichtige Services. Nach dem Pilotprojekt überprüfen wir gemeinsam SLAs, Changes und Kosten – und Sie entscheiden über eine Ausweitung mit einem ruhigen Gefühl.

Wählen Sie eine Edition →